フォトアップロードとは?仕組みと危険性・安全なやり方を徹底解説
スマートフォンで撮影した写真をSNSへ投稿したり、オンライン手続きで本人確認書類を提出したりする際に目にする「フォトアップロード」。日常的に行っている操作でありながら、仕組みや安全面のリスクを正確に把握できている人は決して多くありません。「自分の写真が勝手に流出しないか」「ダウンロードとは何が違うのか」といった疑問や不安を抱えたまま利用しているケースも目立ちます。
総務省が公表した通信利用動向調査の推移を見ても、モバイル端末からのクラウドサービス利用率は高水準を維持し続けており、写真データの送受信は生活インフラの一部として定着しました。意図しないプライバシー漏洩やギガ(データ通信量)の過度な消費を防ぐためには、根本的な仕組みと正しい防衛策を理解しておく必要があります。
📌 【この記事の重要ポイントまとめ】
- 要点1:フォトアップロードは手元の端末からインターネット上のサーバーへ写真データを転送・保存する行為であり、受信するダウンロードとは情報の流れる向きが正反対である。
- 要点2:不用意な送信はExif(位置情報や撮影日時)による居場所特定を招く恐れがある一方、正規の本人確認(eKYC)では強固な暗号化により高い安全性が担保されている。
- 要点3:失敗やエラーの主因は通信環境・ファイル形式(HEIC等)・アクセス権限不足にあり、適切な設定とバックアップ管理でギガ消費や画質劣化を防ぐことができる。
【基本構造】フォトアップロードとは?ダウンロードとの決定的な違いと仕組み
フォトアップロードとは、スマートフォンやパソコンといった手元の情報端末に保存されている写真データを、インターネット上にあるサーバーやクラウドストレージへ「転送して配置・保存する」操作を指します。英語の「Upload(上へ積み込む)」に由来し、末端のデバイスから基幹ネットワークへデータを送り届けるイメージに基づいています。
対極に位置する概念が「ダウンロード(Download)」です。両者の決定的な違いは、データの移動する方向にあります。
ウェブサイトを閲覧して画像を端末に保存したり、メールの添付写真を手元に落としたりする行為が「ダウンロード(受信)」であるのに対し、自分の端末にある写真を外部のサーバーへ送信して預ける行為が「アップロード(送信)」です。写真アップロードの仕組みを整理すると、端末内でデジタル信号化された画像ファイルがパケットと呼ばれる小さなデータの塊に分割され、通信回線網を経由して目的地のサーバーで再構築・保管されるプロセスを辿ります。
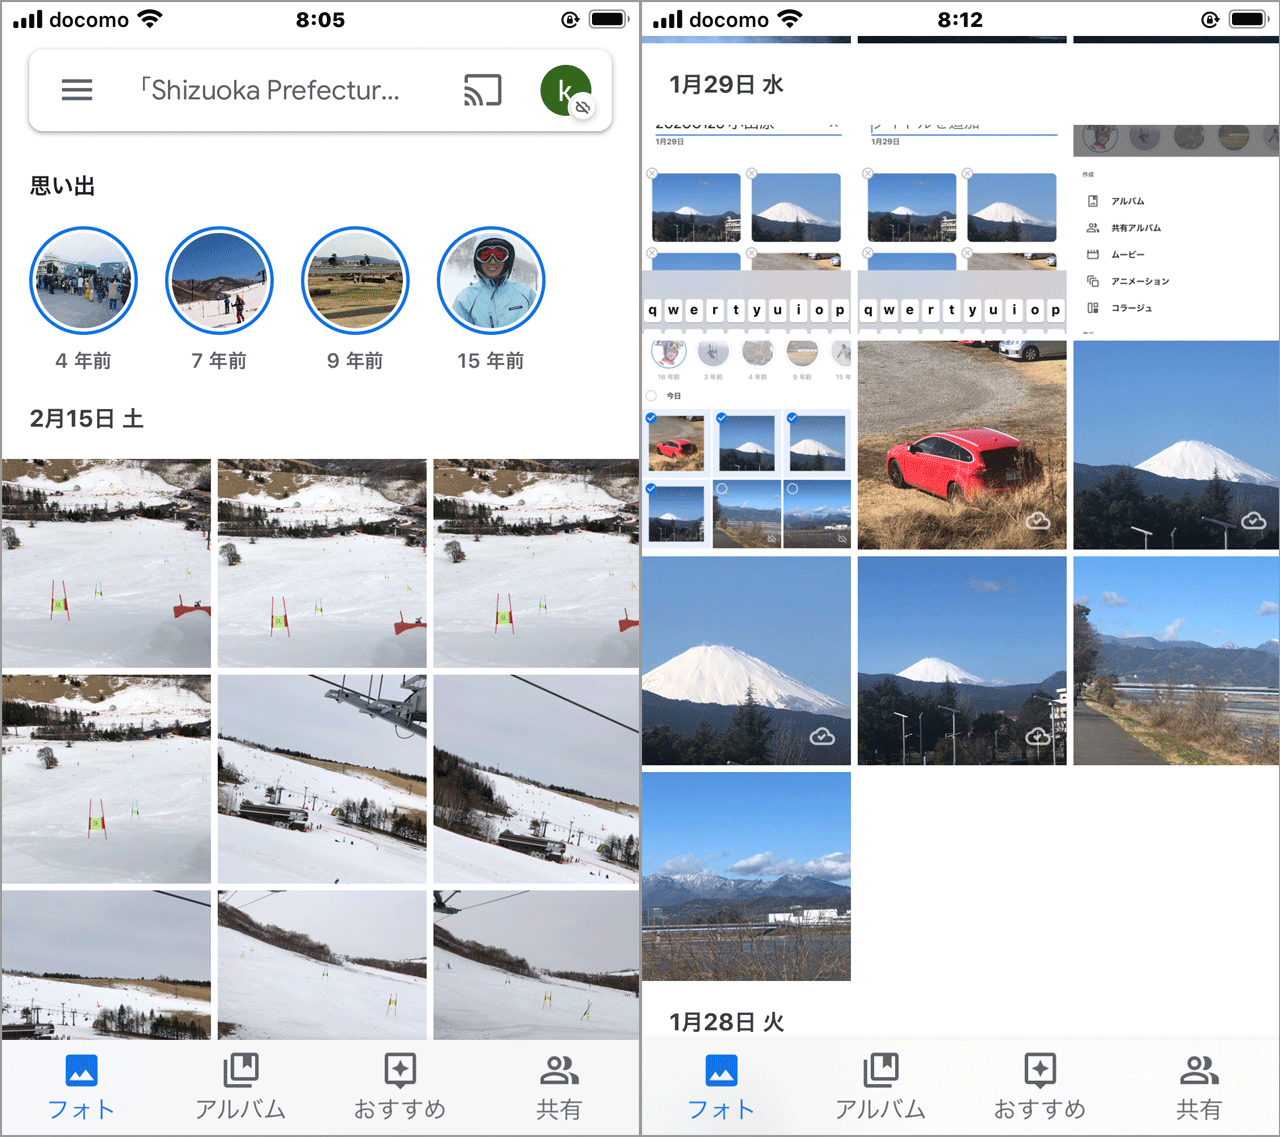
現在では、自発的に1枚ずつ送信する手動操作だけでなく、撮影した瞬間に自動的にクラウドへ同期される仕組みも普及しており、ユーザー自身が意識しないままアップロードが完了している場面も増えています。
【データで比較】写真アップロードに伴う通信量・画質変化・クラウド比較
写真をインターネット経由で送る際、無視できないのがデータ通信量(ギガ消費)と画質劣化の問題です。主要なサービスや利用用途ごとに、転送時の挙動や安全性の基準を比較検証しました。
| サービス・送信用途 | 画質・圧縮の仕様 | 通信量目安(1枚あたり) | セキュリティと編集部の評価 |
|---|---|---|---|
| Googleフォト(保存容量の節約時) | 最大1600万画素に自動圧縮(見た目は高精細維持) | 約1.0MB〜2.5MB | 通信時・保管時ともに強力暗号化。日常バックアップに最も実用的。 |
| iCloud写真(オリジナル保存) | 無圧縮(RAWや4800万画素も完全原寸維持) | 約3.0MB〜15MB超(PRORAWは50MB超) | エンドツーエンド暗号化対応。モバイル通信時のギガ大量消費に注意。 |
| SNS・メッセージアプリ(通常送信) | 高度圧縮(解像度が大幅に縮小される) | 約200KB〜800KB | Exifは自動削除される例が多いが、印刷用途には耐えられない劣化が生じる。 |
| 金融・公的機関の本人確認(eKYC) | OCR・顔照合用に高解像度維持(Exif保持) | 約2.0MB〜5.0MB | TLS 1.3等の強固な暗号化通信。正規機関のドメイン確認が必須。 |
【実態検証】利用者の生の声と現場目線で見えたリアル|本人確認やSNS送信の不安
ネット上の掲示板やSNSを精査すると、「フォトアップロード」に対してユーザーが抱く最大の懸念は、行政・金融窓口のオンライン本人確認(eKYC)と、意図しないプライベート写真の誤送信に集中しています。
知恵袋やコミュニティサイトでは、「銀行口座開設で運転免許証やマイナンバーカードの写真をアップロードさせられたが、漏洩して悪用されないか心配で手が止まった」「スマホの写真アプリをクラウド同期に設定したら、見られたくない古い写真までネット上に上がってしまった」という切実な声が数多く見受けられます。
現場の実態として、公的機関や大手金融機関が導入しているオンライン本人確認システムは、犯罪収益移転防止法などの厳格な法令基準に準拠しています。送信経路は強固に暗号化(HTTPS/TLS)されており、第三者が通信経路上で画像を傍受・盗み見することは技術的に極めて困難です。ただし、ユーザー側がフィッシング詐欺サイトに騙されて偽のフォームへ写真を送信してしまった場合、どれほど安全な通信技術であっても情報流出は防げません。アクセスしているURLが正規のものかを見極めるリテラシーが、利用者側に問われています。

一般に知られていない盲点とネットの誤解|Exif情報と個人情報流出の罠
フォトアップロードに潜むリスクとして最も警戒すべきは、画像そのものに付随する「メタデータ(Exif情報)」です。スマートフォンで位置情報サービス(GPS)をオンにしたまま撮影すると、写真の内部に「緯度・経度」「撮影日時」「使用機種」などの詳細データが自動的に埋め込まれます。
「顔や部屋の中を写していなければ安全」という考えは大きな誤解です。自宅や勤務先で撮影した風景写真をExifが付着したままネット上へ送信・公開すると、専用の解析ツールを使えば数メートルの誤差で居住地が特定されてしまいます。現在の大手SNS(X、Instagramなど)ではアップロード時にサーバー側でExif情報を自動消去する仕様が一般的ですが、個人ブログ、掲示板、フリマアプリの一部、あるいはメールでの直接送信では、Exif情報がそのまま残存する危険性が排除できません。
不用意な送信を避けるためには、スマートフォンのカメラ設定で位置情報の付与をオフにするか、送信前に写真アプリの共有設定で「位置情報を含めない」処理を徹底する習慣が不可欠です。
【端末別ガイド】iPhone・Androidでの失敗しないフォトアップロードやり方
日常的に安全かつ快適に写真を扱うための具体的な手順を、端末環境別に整理します。
iPhone(iOS)における写真アップロード手順と注意点
iPhoneからのアップロードは、標準の「写真」アプリや共有メニューから直感的に行えます。
ウェブサイト上の提出フォームなどで「ファイルを選択」または「写真をアップロード」をタップすると、「写真ライブラリ」「写真を撮る」「ファイルを選択」の3つの選択肢が表示されます。保存済みの写真を使う場合は「写真ライブラリ」から目的の画像を選択するだけで完了します。
プライバシーを守るための重要ポイントは、共有シートの上部に表示される「オプション」設定です。ここから「すべての写真データ」や「位置情報」のトグルスイッチをオフにすることで、Exif情報を除外した安全な送信が可能になります。
Android・Googleフォトでのバックアップ設定
Androidユーザーの多くが活用しているGoogleフォトでは、スマホの写真クラウド保存機能がバックアップの中核を担っています。
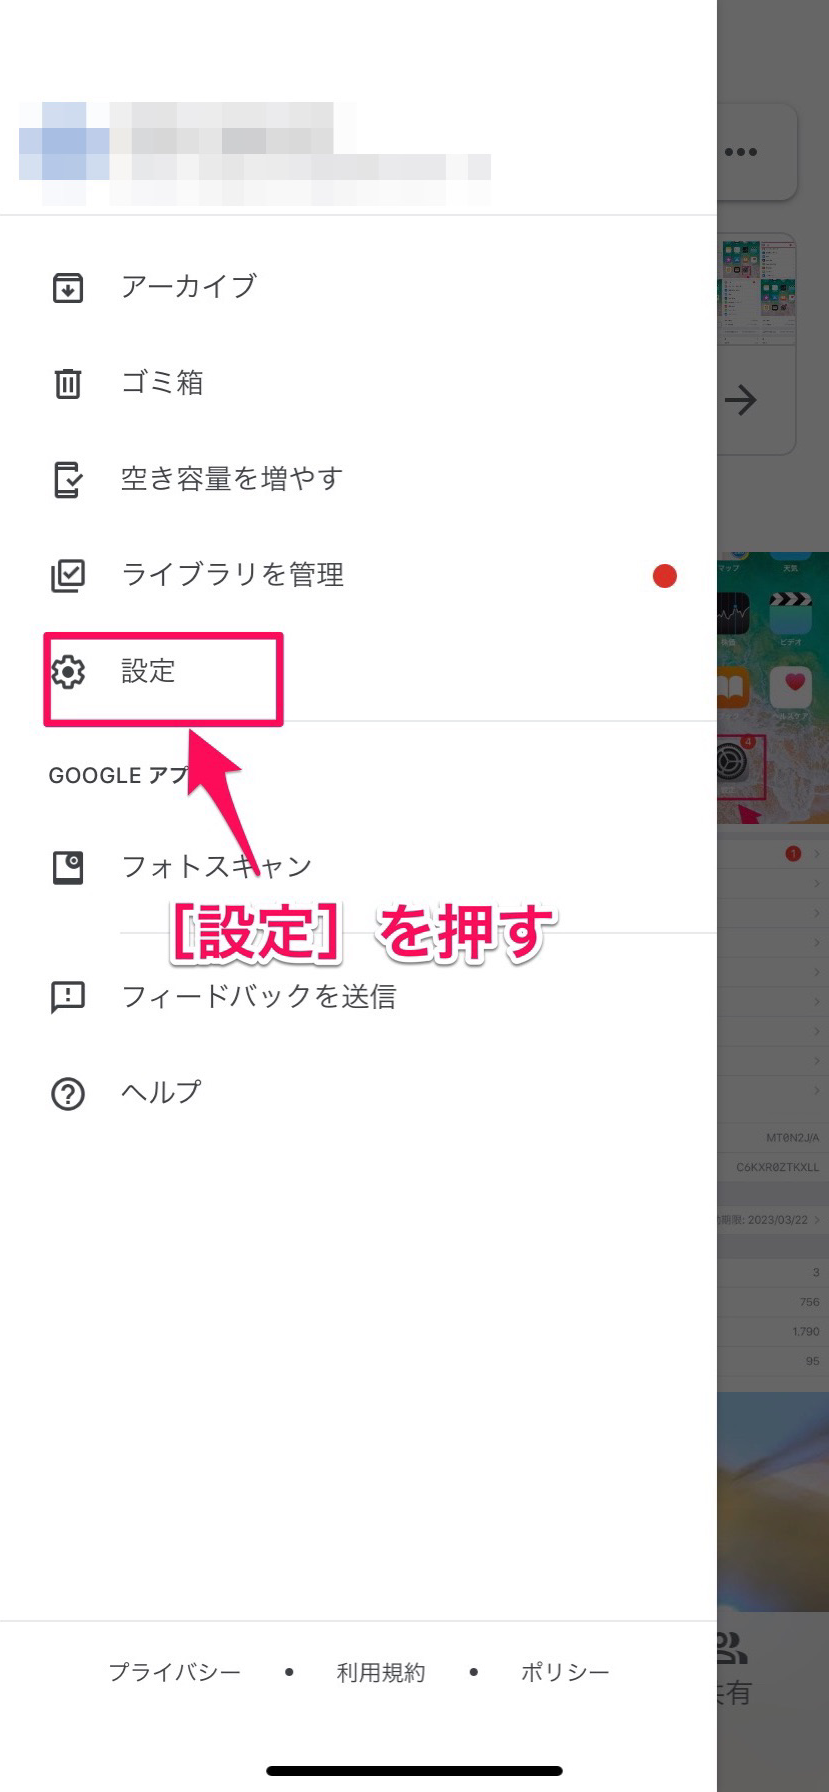
Googleフォトのバックアップ設定を見直す際は、アプリ右上のプロフィールアイコンから「フォトの設定」>「バックアップ」へと進みます。ここで確認すべきは「アップロードサイズ」と「モバイルデータ通信の使用量」の2項目です。
画質を重視するなら「元の画質」、Googleドライブの保存容量を節約したいなら「保存容量の節約画質」を選択します。また、月末の通信制限を避けるため、「モバイルデータ通信によるバックアップ」をオフにし、「Wi-Fi接続時のみアップロードする」構成にしておくのが賢明な防衛策です。
【トラブル解決】写真アップロードができない原因と画像エラーの対処法
「エラーが表示されて送信ボタンが押せない」「プログレスバーが途中で止まる」といったトラブルには、明確な技術的要因が存在します。写真アップロードができない主な原因と、その対処法は以下の通りです。
1つ目の原因は、ファイル形式(拡張子)の不一致です。iPhoneの標準撮影フォーマットである「HEIC(高効率画像フォーマット)」は、古いウェブサイトや行政手続きのフォームで受け付けられない事例が多発しています。エラーが出る場合は、iPhoneの「設定」>「カメラ」>「フォーマット」で「互換性優先(JPEG保存)」に変更するか、アプリ等でJPEG/PNG形式に変換してから再試行してください。
2つ目の原因は、ファイルサイズ超過です。近年の高画素化に伴い、1枚の写真が10MBを超えるケースも珍しくありません。送信先システムに「1ファイルあたり5MB以内」といった制限が設けられている場合、画像をトリミングするか、解像度を下げるリサイズ処理が必要です。
3つ目の原因は、ブラウザへのアクセス権限不足です。SafariやChromeなどのアプリに対して、端末の設定画面で「写真へのアクセス」が「なし」または「制限付き」になっていると、ライブラリ内の画像を読み込めずエラーとなります。端末の設定アプリからブラウザを選択し、写真へのアクセス権を「すべての写真」または「選択した写真」に許可してください。
【プロの結論】デジタルバウンダリーの確立と安全な利用判断基準
写真データを外部へ送信する行為は、物理的な手紙や書類を手渡す以上に「不可逆的なリスク」を内包しています。一度ネットワーク上に放たれたデジタルデータは、複製や拡散が容易であり、完全に消去することは極めて困難です。この現実を前にして私たちが築くべきは、技術的な自衛にとどまらない「デジタルバウンダリー(情報境界線)」の意識です。
人間関係や社会生活において心理的境界線を設けるのと同様に、「どこまでの私生活データをネットワークに委ねるか」という線引きを自分自身で厳格にコントロールしなければなりません。利便性に流されて無制限なクラウド同期を許容することは、自らのプライベート領域への侵入を無防備に容認することと同義です。
明確な判断基準として、以下の指針を推奨します。
【クラウド・アップロードを積極的に活用すべき人・場面】
端末の紛失や故障によるデータ消失リスクを最小限に抑えたい人、家族や同僚と大容量アルバムを迅速に共有したいケース、SSL/TLS暗号化が明示された正規機関でのオンライン行政手続き。
【アップロードに慎重になるべき人・場面】
自宅内部や子供の日常行動範囲が克明に写り込んでいる写真、運営元が不透明な海外製無料アプリへの送信、フリーWi-Fiなどの暗号化されていない公衆回線を利用している状況。これらに該当する場合は、送信を見合わせるか、ローカル保存(SDカードや外付けSSD)による手動管理を選択するのが賢明な判断です。
【フォト アップロード と は】に関するよくある質問(FAQ)
Q1:免許証やマイナンバーカードなどの本人確認写真をアップロードするのは本当に安全ですか?
A1:金融機関や大手通信事業者などの正規サービスであれば、通信はTLS(暗号化技術)で保護されており、安全基準は強固です。ただし、URLの始まりが「https://」になっているか、不審なドメインでないかを必ず確認してください。フィッシング詐欺サイトへ送信してしまうと、重大ななりすまし被害に繋がります。
Q2:写真をアップロードすると、相手に自宅の住所や位置情報がバレてしまいますか?
A2:位置情報(GPS)が記録された写真を、Exif情報を削除しないままメールや一部の個人ブログ・掲示板に投稿した場合は特定される危険があります。大手SNSでは通常自動消去されますが、トラブルを防ぐためにも撮影時に位置情報付与をオフにするか、送信前に写真の位置情報を手動で削除することを推奨します。
Q3:スマホの通信量(ギガ)を消費せずに大量の写真をアップロードする方法はありますか?
A3:自宅や職場の安全な固定光回線に接続されたWi-Fi環境下で送信するのが確実です。GoogleフォトやiCloud写真などのクラウド同期アプリを使っている場合は、設定画面で「モバイルデータ通信によるバックアップ」をオフにし、「Wi-Fi接続時のみバックアップ」に指定しておくことでギガの消費を完全に防げます。
まとめ:今後の動向と失敗しないための判断基準
モバイル端末のカメラ性能向上と高速通信網の普及により、フォトアップロードは誰もが無意識に行う日常動作となりました。しかし、その手軽さの裏には、データ通信量の消費、意図せぬ個人情報の露出、そしてファイル仕様に起因する送信トラブルといった構造的な課題が常に潜んでいます。
送信する写真の内容を見極め、Wi-Fi環境を賢く使い分け、Exifをはじめとするメタデータを自らの意志で制御すること。この基本原則を守るだけで、アップロードに伴うリスクの大半は回避可能です。仕組みへの正しい理解を持ち、デジタルの利便性を安全に享受してください。 (出典: フォト アップロード と は(Yahoo!ニュース))
Webメディアの編集およびコンテンツ作成に従事。正確で質の高い情報発信を心掛けています。